Domain objektreferenz.de kaufen?
Wir ziehen mit dem Projekt
objektreferenz.de um.
Sind Sie am Kauf der Domain
objektreferenz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain objektreferenz.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Was ist die Funktion eines Chassis Intrusion Headers?
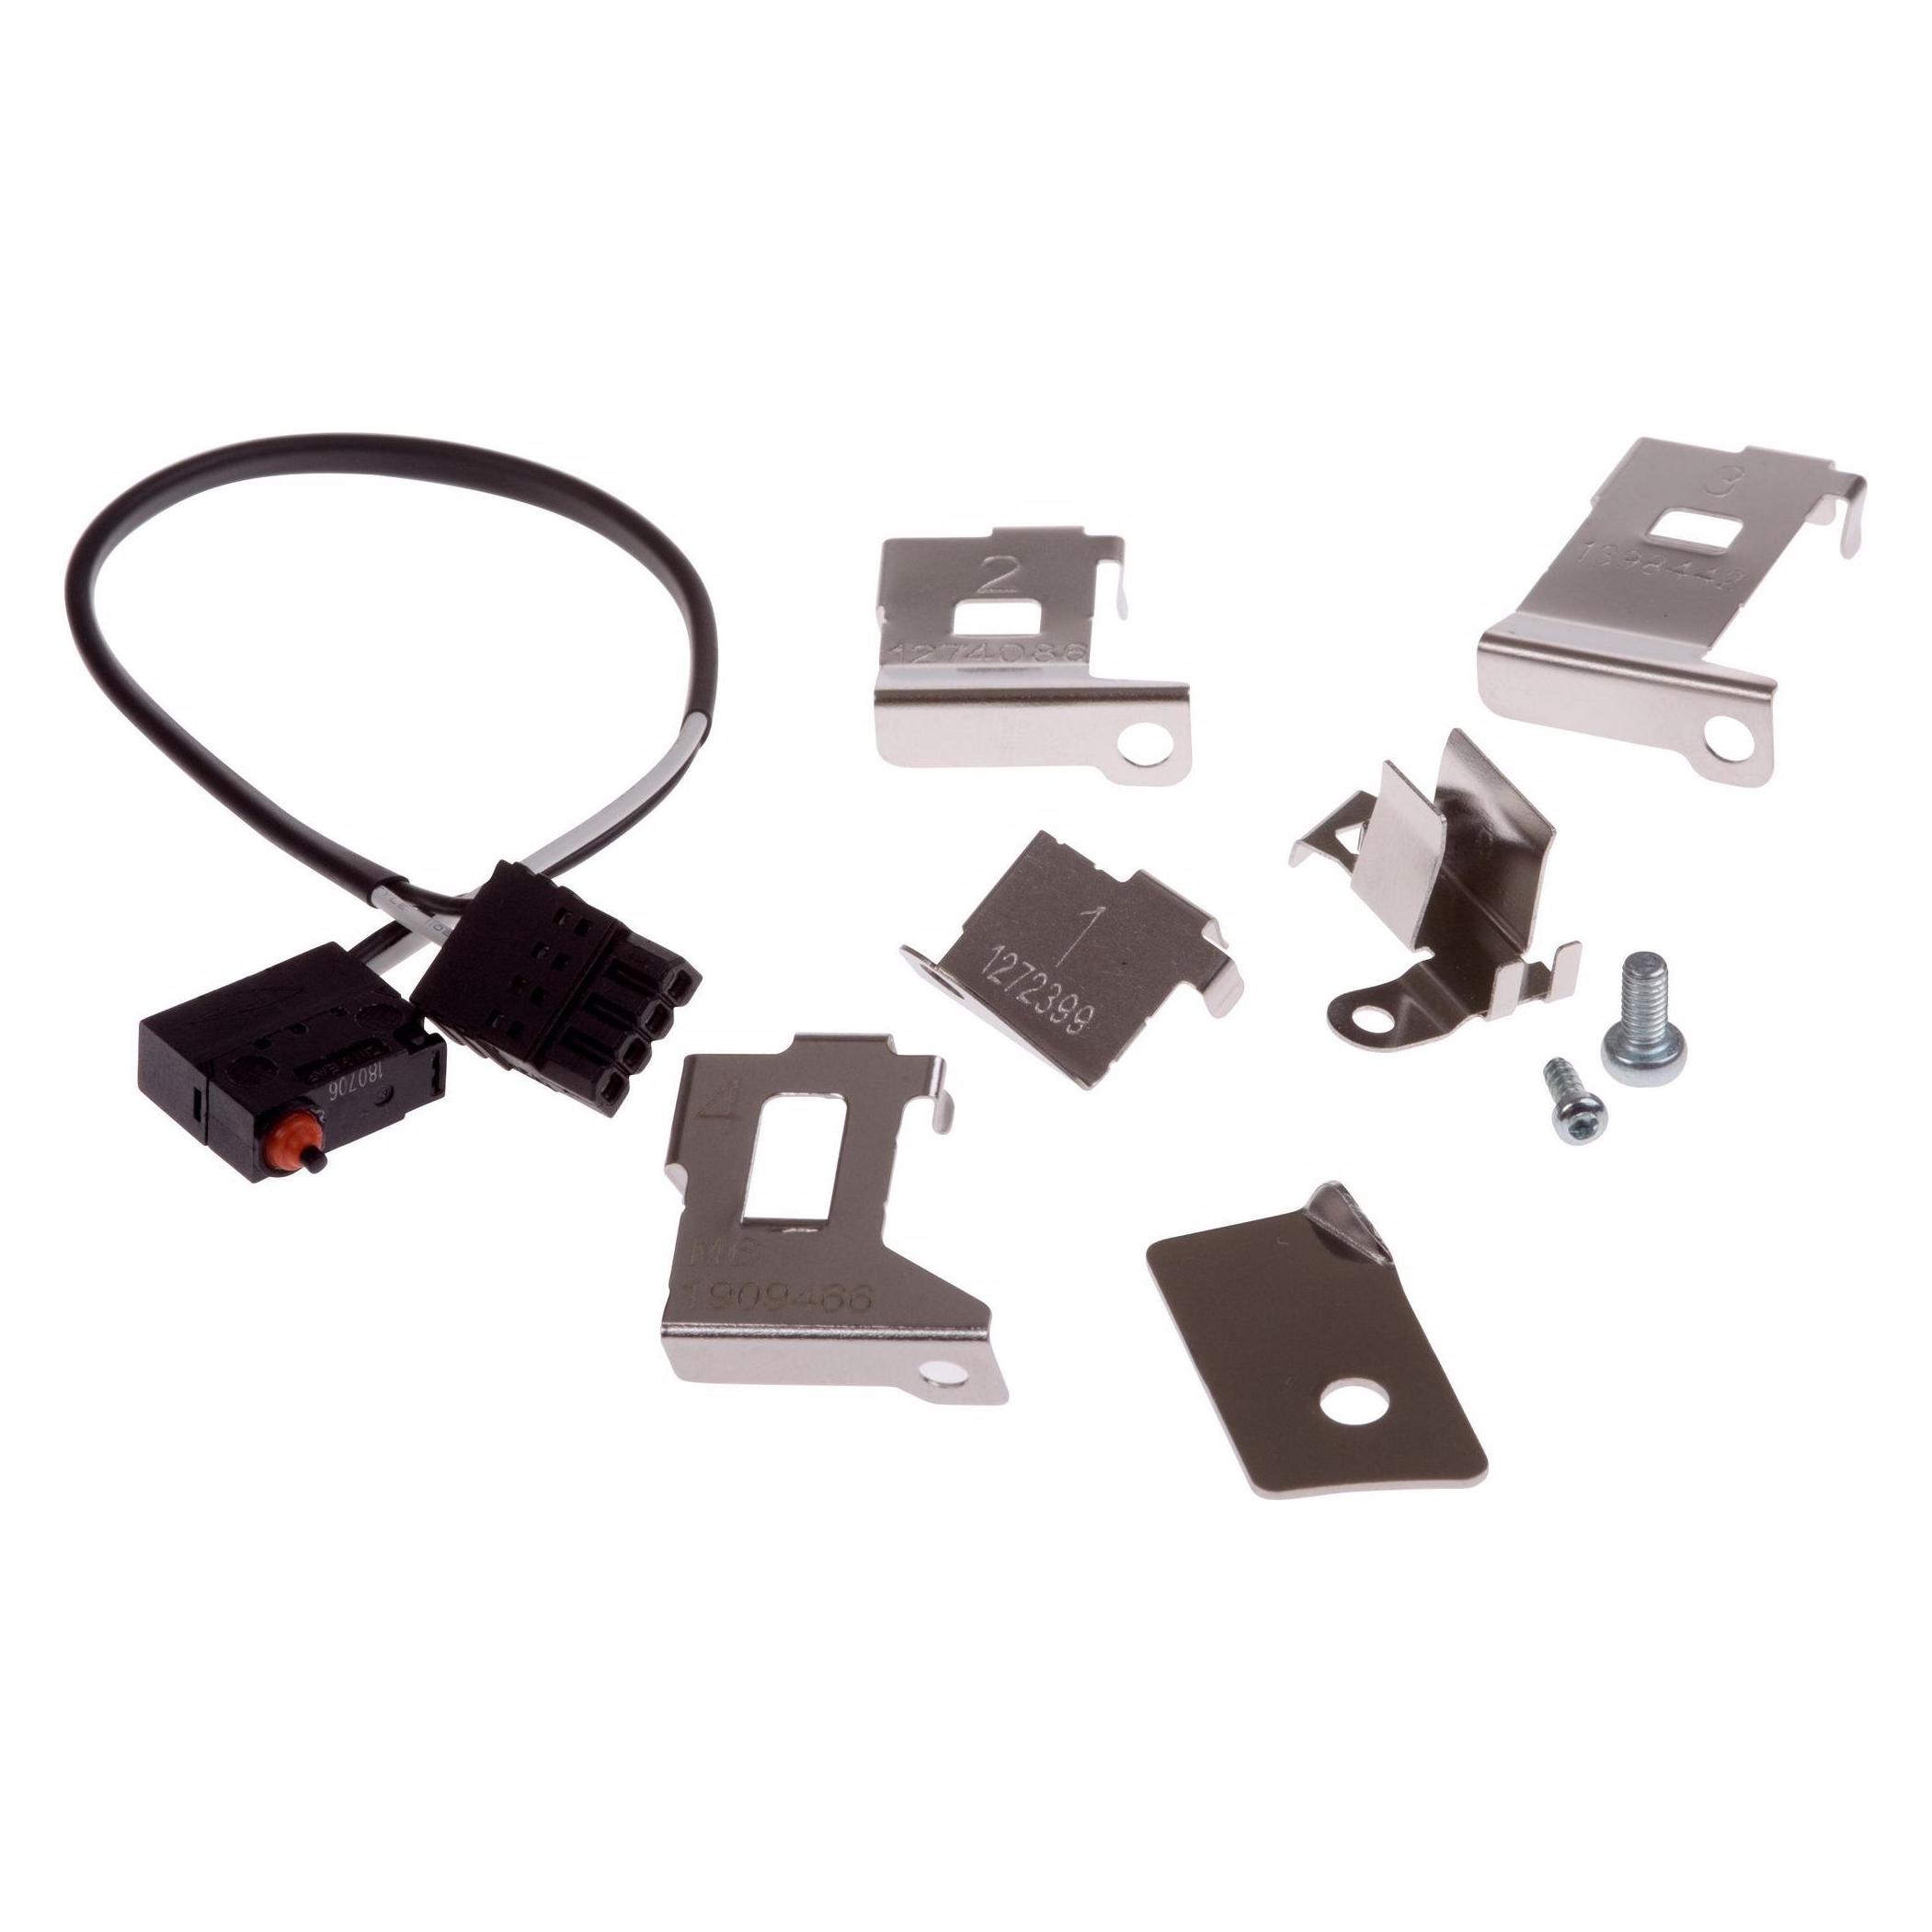
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **


Ähnliche Suchbegriffe für Intrusion
Top-Angebote
Produkte zum Begriff Intrusion:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es in Bezug auf die Sicherheit von Computernetzwerken?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Angriffe zu identifizieren. IDS bietet einen proaktiven Ansatz zur Erkennung von Sicherheitsverletzungen und ermöglicht eine schnellere Reaktion auf Bedrohungen, um die Integrität des Netzwerks zu schützen. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **

Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Top-Angebote
Produkte zum Begriff Intrusion:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
Ähnliche Suchbegriffe für Intrusion
-
Referenz PneumologieReferenz Pneumologie , Aktuellstes Fachwissen präzise auf den Punkt Ein Nachschlagewerk, das die Pneumologie sowie die fachbezogene Schlafmedizin, Allergologie und Intensivmedizin detailliert behandelt – und dabei übersichtlich bleibt? Referenz Pneumologie beweist, dass dies möglich ist: Gut verständlich und klar strukturiert liefern die Autoren verlässliche Antworten auf die pneumologischen Fragestellungen zu Krankheitsbildern, Leitsymptomen, Untersuchungsmethoden und Therapieprinzipien. Profitieren Sie von präzisen Angaben, wie Therapiealgorithmen oder Dosierungsempfehlungen, die Sie direkt im Arbeitsalltag anwenden können. Der ideale Begleiter für alle Pneumolog*innen in Klinik und Praxis – behandeln Sie nach dem State of the Art! Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Erscheinungsjahr: 20240320, Erscheinungsjahr: 20240320, Produktform: Kassette, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Beilage: Mixed Media Product, Titel der Reihe: Referenz##, Titel der Reihe: Referenz##, Redaktion: Kroegel, Claus~Costabel, Ulrich~Bals, Robert~Taube, Christian, Redaktion: Kroegel, Claus~Costabel, Ulrich~Bals, Robert~Taube, Christian, Seitenzahl/Blattzahl: 1120, Seitenzahl/Blattzahl: 1120, Abbildungen: 476 Abbildungen, Abbildungen: 476 Abbildungen, Keyword: Asthma; Atmenwegserkrankungen; Bronchopulmonale Tumoren; COPD; Dyspnoe; Idiopathische interstitielle Lungenerkrankungen; Infektiöse Lungenerkrankungen; Kardiopulmonale Erkrankungen; Lungenerkrankungen; Pleuraerguss; Pneumologie; Pneumonie; Pneumothorax; Sarkoidose, Keyword: Asthma; Atmenwegserkrankungen; Bronchopulmonale Tumoren; COPD; Dyspnoe; Idiopathische interstitielle Lungenerkrankungen; Infektiöse Lungenerkrankungen; Kardiopulmonale Erkrankungen; Lungenerkrankungen; Pleuraerguss; Pneumologie; Pneumonie; Pneumothorax; Sarkoidose, Fachschema: Pneumologie~Medizin / Spezialgebiete, Fachschema: Pneumologie~Medizin / Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Lungen- und Bronchialheilkunde, Fachkategorie: Lungen- und Bronchialheilkunde, Text Sprache: ger, Text Sprache: ger, Sender’s product category: BUNDLE, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 276, Länge: 276, Breite: 203, Breite: 203, Höhe: 49, Höhe: 49, Gewicht: 2234, Gewicht: 2234, Produktform: Gebunden, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000073237001 9783132416789-2 B0000073237002 9783132416789-1, Beinhaltet: B0000073237001 9783132416789-2 B0000073237002 9783132416789-1, eBook EAN: 9783132428997 9783132429000, eBook EAN: 9783132428997 9783132429000, Herkunftsland: DEUTSCHLAND (DE), Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Relevanz: 0025, Unterkatalog: AK, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,300,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ullrich, Wolfgang: Identifikation und EmpowermentIdentifikation und Empowerment , Kunst für den Ernst des Lebens , Hitzeschilder & Schutz > Luftversorgung , Erscheinungsjahr: 20240919, Produktform: Kartoniert, Titel der Reihe: Allgemeines Programm - Sachbuch (Wagenbach)##, Autoren: Ullrich, Wolfgang, Seitenzahl/Blattzahl: 224, Keyword: Antidiskriminierung; Autonomie; Black Rights Movement; Bürgerrechte; Cancel Culture; Debatte; Documenta; Empowerment; Feedback; Identifikatorisch; Kulturkampf; Kunst; Kunstautonomie; Kunstsoziologie; Kunstwissenschaft; Letzte Generation; Motivation; Neoliberalismus; Post autonom; Rezeption; Sasha Velour; Social Media; Soziale Medien; Triggerpunkte; Wokeness; moderne Kunst; soziale Gerechtigkeit; vormoderne Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte~Populärkultur~Trivialkultur~Bekleidung / Mode~Entwurf / Mode~Mode~Geistesgeschichte, Fachkategorie: Kunsttheorie~Kunstgeschichte~Kulturwissenschaften: Mode und Gesellschaft~Ideengeschichte, Geistesgeschichte~Kulturpolitik und Kulturdebatten, Warengruppe: TB/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 25, Gewicht: 370, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es in Bezug auf die Sicherheit von Computernetzwerken?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Angriffe zu identifizieren. IDS bietet einen proaktiven Ansatz zur Erkennung von Sicherheitsverletzungen und ermöglicht eine schnellere Reaktion auf Bedrohungen, um die Integrität des Netzwerks zu schützen. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.